

软件架构通常始于白板或数字绘图工具。然而,从概念模型到功能完善的生产环境的旅程充满摩擦。这种摩擦往往源于设计阶段与部署现实之间的脱节。当“部署图”被视为静态产物而非动态地图时,错误便会蔓延至基础设施层。
本指南探讨如何构建能够准确反映系统物理和逻辑拓扑的部署图。我们将研究将软件组件映射到硬件节点的机制,确保设计意图在实施的复杂性中得以保留。
🧩 理解部署图
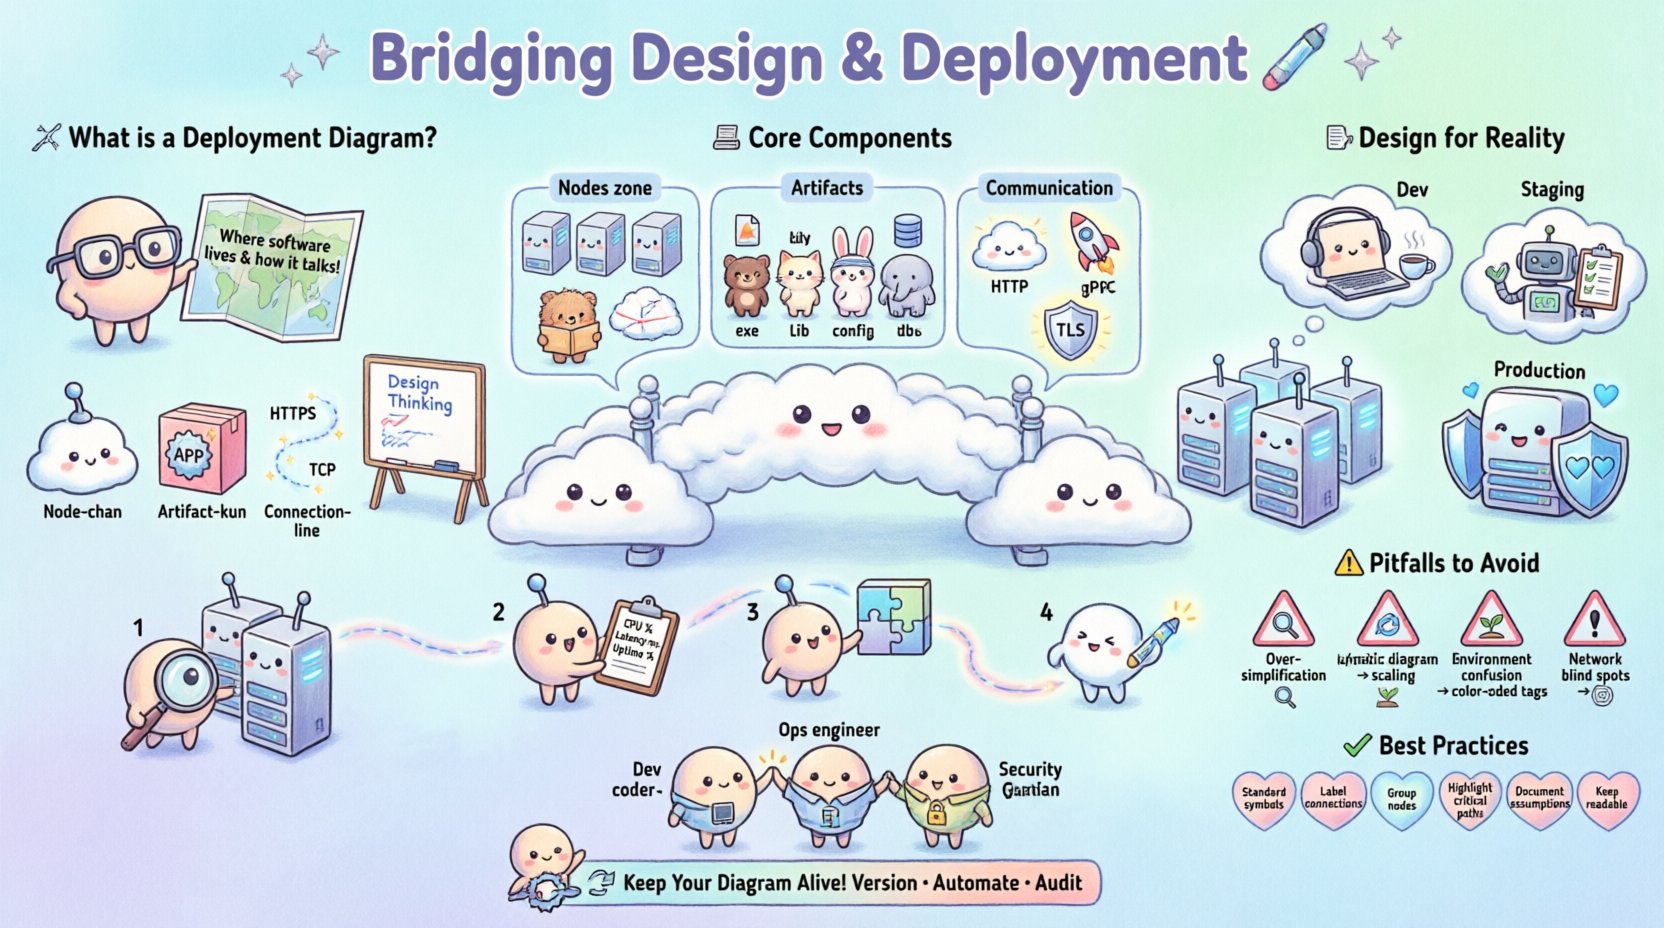
部署图是一种 UML 图,用于展示软件制品的物理实现。与关注代码结构的类图或关注运行时行为的序列图不同,部署图专注于“基础设施”。它回答了这样一个问题:‘该软件运行在哪里,又是如何与外界通信的?’
如果没有清晰的部署策略,团队通常会面临以下问题:
- 环境一致性问题:代码在开发机上运行正常,但因缺少库或配置差异而在生产环境中失败。
- 网络瓶颈:设计为本地通信的组件被部署到广域网中,却未考虑延迟问题。
- 安全漏洞:敏感数据通过未加密的通道传输,因为拓扑结构未被正确映射。
- 扩展失败:系统无法处理负载,因为该图未考虑负载均衡器或集群。
通过可视化物理节点及其之间的通信路径,架构师可以在编写任何配置代码之前识别风险。
🏗️ 部署图的核心组件
要有效弥合这一差距,必须理解构建这些图所使用的构建块。这些元素代表了系统的有形资产。
1. 节点(硬件或虚拟)
节点代表物理或虚拟计算资源。它们是软件的容器。在现代语境下,这些可能不是物理服务器,而是虚拟机、容器或无服务器函数。
- 设备节点:物理硬件,如路由器、防火墙或移动设备。
- 服务器节点:托管应用程序的虚拟机或物理服务器。
- 容器节点:运行时环境,如容器编排集群。
- 云区域:抽象节点,代表特定的地理数据中心。
2. 制品(软件组件)
制品是部署到节点上的软件项。它们是构建过程的有形产出。
- 可执行文件:编译后的二进制文件或脚本。
- 库:运行时所需的共享依赖项。
- 配置文件:规定特定环境中行为的设置。
- 数据库:附加到节点的数据存储实例。
3. 通信路径
连接表示节点之间交换数据所使用的网络协议或通道。这些连接定义了系统的安全边界和性能特征。
- 网络协议:HTTP、TCP/IP、gRPC 或 WebSocket。
- 安全层:加密隧道(TLS)或公共互联网连接。
- 负载均衡:将流量分发到多个节点的路径。
📐 面向现实的设计
部署图只有在反映实际基础设施时才具有实用价值。面向现实的设计需要考虑代码本身之外的约束条件。
1. 环境一致性
最常见的失败之一发生在开发环境与生产环境存在显著差异时。该图应明确区分不同环境。
- 开发环境:节点数量最少,资源共享,安全要求宽松。
- 预发布环境:镜像生产环境的规模和配置,用于最终测试。
- 生产环境:高可用性,严格的安全措施,冗余路径。
2. 网络拓扑
物理位置决定了网络延迟和成本。图表必须显示节点之间的相对位置。
- 单区域:低延迟,但如果该区域发生故障,则存在完全中断的风险。
- 多区域:高可用性和灾难恢复能力,但跨区域调用的延迟较高。
- 混合:部分组件位于本地,其他组件在云端。需要仔细映射网关。
3. 安全边界
安全性在设计中往往被忽视。图表应清晰划分信任区域。
- DMZ(非军事区):面向公众的服务器,作为缓冲层。
- 内部网络:后端服务,绝不应直接暴露。
- 私有子网:与互联网直接访问隔离的数据库节点。
🛠️ 部署流程工作流
创建图表并非一次性事件,而是将设计与运维保持一致的持续工作流的一部分。
步骤 1:盘点现有资产
在绘制新路径之前,先对现有内容进行编目。这可以防止基础设施重复或与遗留系统产生冲突。
- 列出所有活动服务器及其角色。
- 识别现有的负载均衡器及其配置。
- 记录当前的网络分段规则。
步骤 2:定义新需求
根据业务需求确定所需内容。这包括性能指标、可用性目标和合规性需求。
- 吞吐量:每秒必须处理多少请求?
- 延迟:可接受的响应时间是多少?
- 合规性:是否有需要考虑的数据驻留法律?
步骤 3:将组件映射到节点
将软件制品部署到硬件节点上。确保尊重依赖关系。例如,不应将 Web 服务器放置在缺少所需运行时库的节点上。
步骤 4:验证通信路径
追踪数据流。每个节点是否都能访问其所需的服务?是否存在单点故障?如果某个节点宕机,路径是否会完全中断?
⚠️ 需避免的常见陷阱
即使是经验丰富的架构师在可视化基础设施时也会犯错。了解这些常见陷阱可以节省大量时间和资源。
| 陷阱 | 后果 | 缓解策略 |
|---|---|---|
| 过度简化 | 遗漏隐藏依赖或安全漏洞。 | 包含防火墙规则和特定协议。 |
| 静态表示 | 部署后图表很快过时。 | 将图表与基础设施即代码仓库关联。 |
| 忽视扩展性 | 由于缺少集群,系统在负载下崩溃。 | 在负载均衡器后绘制多个实例。 |
| 环境混淆 | 开发环境与生产环境之间的配置错误。 | 为不同环境使用不同的形状或颜色。 |
| 网络盲区 | 延迟问题或连接超时。 | 在路径上标注协议和延迟估算。 |
🤝 跨团队协作
部署图是一种沟通工具。它在开发、运维和安全团队之间充当共同语言。
针对开发人员
开发人员需要知道其代码的运行位置,以便有效调试问题。图表应清晰展示:
- 哪些服务依赖于哪些数据库。
- 日志记录和监控代理的部署位置。
- 如何访问外部 API。
面向运维团队
运维团队负责管理硬件和网络。他们需要明确以下内容:
- 资源分配(CPU、内存、存储)。
- 备份和恢复点。
- 网络端口和访问控制列表。
面向安全团队
安全团队负责审计漏洞。该图表有助于他们识别:
- 暴露的端点。
- 跨信任边界的数据流。
- 静态数据和传输中数据的加密要求。
🔄 维护与演进
基础设施不断变化。未维护的部署图会成为负担,可能误导新员工或在迁移期间导致部署失败。
图表版本控制
将图表视为代码。将其与配置文件一同存储在版本控制系统中。这样可以跟踪随时间的变化,并在必要时进行回滚。
自动化更新
在可行的情况下,根据基础设施定义自动生成图表。这确保视觉表示始终与系统的实际状态保持一致。
定期审计
安排对图表进行定期审查。请回答以下问题:
- 是否新增了未记录的服务?
- 是否仍列出了已弃用的组件?
- 网络路径是否仍符合安全策略?
✅ 最佳实践清单
使用此清单确保您的部署图健壮且实用。
- 使用标准符号:遵循 UML 标准定义节点和工件,以确保通用理解。
- 标注连接:始终在连接线上注明协议(例如 HTTPS、TCP)。
- 分组相关节点:使用分区按功能对节点进行分组(例如“前端”、“后端”、“数据层”)。
- 突出关键路径:使用粗线或颜色来指示高优先级或高风险的通信通道。
- 记录假设:添加注释,解释为何做出某些设计选择。
- 保持可读性:避免杂乱。如果图表过大,请将其拆分为多个视图(例如,“全局视图”、“详细视图”)。
🌐 与更广泛的架构集成
部署图并非孤立存在,它与更广泛的系统架构相连接。
与组件图的关系
组件图展示内部结构,而部署图展示外部部署位置。请确保第一个图中的组件正确映射到第二个图中的构件。
与序列图的关系
序列图展示交互的时间顺序。部署图为这些交互提供上下文。如果序列图显示跨网络的调用,部署图应显示物理路径。
🔒 设计中的安全考量
安全必须融入设计之中,而非事后添加。部署图是可视化安全态势的主要工具。
- 隔离:确保敏感服务部署在无法从公共互联网访问的节点上。
- 加密:用加密标识标记所有承载敏感数据的连接。
- 认证:记录认证网关在流程中的位置。
- 监控:确保每个节点都有路径连接到中央日志记录或监控服务。
📈 扩展策略
为扩展而设计需要在部署图中体现特定的模式。
水平扩展
增加更多节点以处理增加的负载。图表应显示负载均衡器后同一服务的多个实例。
垂直扩展
增加单个节点的资源。图表应注明每种节点类型的资源限制(CPU/内存)。
数据库扩展
分离读写操作。图表应区分主数据库节点和副本数据库节点。
🏁 结语
弥合设计与部署之间的差距需要纪律和清晰。部署图充当架构师与运维人员之间的契约。当精确创建时,它能降低风险、改善沟通并加速交付。
通过关注基础设施的物理现实,您可以确保软件按预期运行。请将此图视为随系统演进的动态地图,而非静态绘图。这种方法能构建更具韧性、安全性和可维护性的软件架构。
请记住,目标并非图纸的完美,而是理解的准确。利用这些图表促进沟通、验证假设,并指导复杂系统的实施。