

ソフトウェアアーキテクチャは、ホワイトボードやデジタル図面ツールで始まることがよくあります。しかし、概念モデルから機能する本番環境への道筋には、多くの摩擦が伴います。この摩擦は、設計フェーズとデプロイの現実との間に乖離があることに起因することが多いです。”デプロイメント図”がデプロイメント図として静的な成果物として扱われ、生きた地図として扱われない場合、エラーはインフラストラクチャ層に波及します。
このガイドでは、システムの物理的および論理的トポロジーを正確に反映するデプロイメント図を構築する方法を探ります。ソフトウェアコンポーネントをハードウェアノードにマッピングする仕組みを検討し、設計の意図が実装の複雑さの中で失われないようにします。
🧩 デプロイメント図の理解
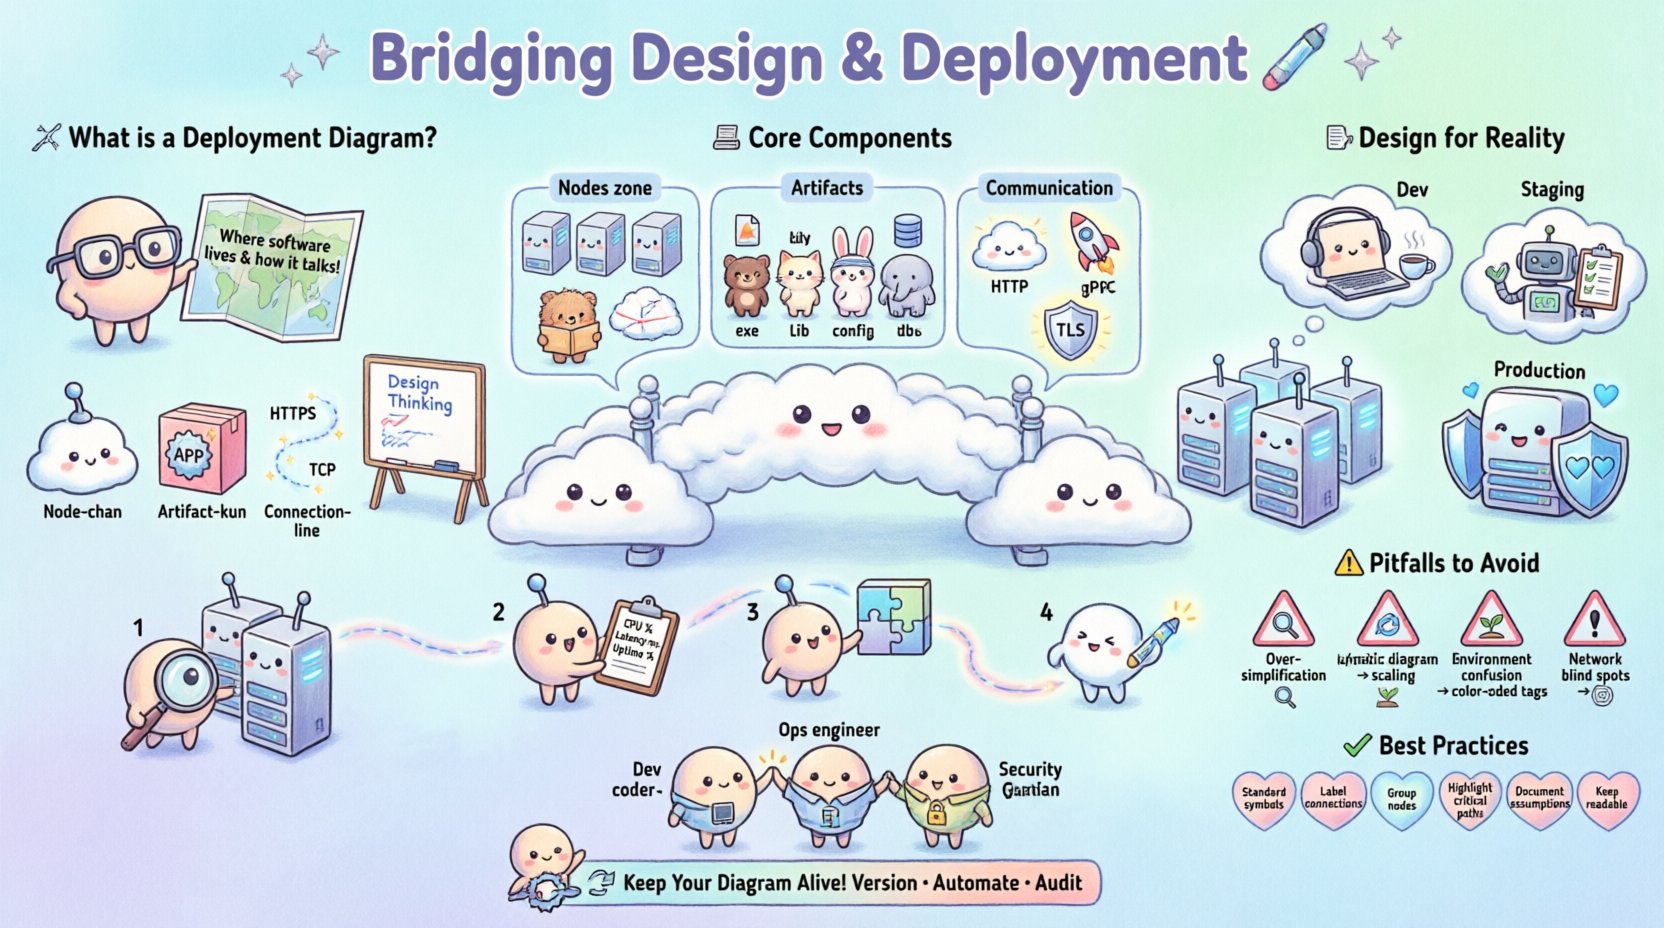
デプロイメント図は、ソフトウェアアーティファクトの物理的な実現を示すために使用されるUML図の一種です。コード構造に焦点を当てるクラス図や、ランタイムの動作に焦点を当てるシーケンス図とは異なり、デプロイメント図はインフラストラクチャに焦点を当てます。それは、「このソフトウェアはどこに存在し、どのように世界の他の部分と通信するのか?」という問いに答えます。
明確なデプロイ戦略がない場合、チームは以下の問題に直面することがよくあります:
- 環境の整合性の問題:コードは開発者のマシンでは動作しますが、ライブラリの不足や設定の違いにより、本番環境で失敗します。
- ネットワークのボトルネック:ローカル通信を想定して設計されたコンポーネントが、レイテンシを考慮せずに広域ネットワークにデプロイされます。
- セキュリティのギャップ:トポロジーが正しくマッピングされていないため、機密データが安全でないチャネルを流れます。
- スケーリングの失敗:システムが負荷を処理できないのは、図にロードバランサやクラスタリングが考慮されていないためです。
物理的なノードとそれらの間の通信経路を可視化することで、アーキテクトは設定コードを一行も書かずにリスクを特定できます。
🏗️ デプロイメント図の主要コンポーネント
ギャップを効果的に埋めるためには、これらの図を構築するために使用される構成要素を理解する必要があります。これらの要素は、システムの具体的な資産を表します。
1. ノード(ハードウェアまたは仮想)
ノードは、物理的または仮想のコンピューティングリソースを表します。これらはソフトウェアのコンテナです。現代の文脈では、これらは物理サーバーではなく、仮想マシン、コンテナ、またはサーバーレス関数である場合があります。
- デバイスノード:ルーター、ファイアウォール、またはモバイルデバイスなどの物理ハードウェア。
- サーバーノード:アプリケーションをホストする仮想マシンまたは物理サーバー。
- コンテナノード:コンテナオーケストレーションクラスターなどのランタイム環境。
- クラウドリージョン:特定の地理的なデータセンターを表す抽象的なノード。
2. アーティファクト(ソフトウェアコンポーネント)
アーティファクトは、ノードにデプロイされるソフトウェアアイテムです。これらはビルドプロセスの具体的な出力成果物です。
- 実行可能ファイル:コンパイルされたバイナリまたはスクリプト。
- ライブラリ:実行時に必要な共有依存関係。
- 設定ファイル:特定の環境での動作を規定する設定。
- データベース:ノードに接続されたデータストレージインスタンス。
3. 通信経路
接続は、ノード間でデータを交換するためのネットワークプロトコルまたはチャネルを表します。これらはシステムの信頼境界とパフォーマンス特性を定義します。
- ネットワークプロトコル:HTTP、TCP/IP、gRPC、またはWebSocket。
- セキュリティレイヤー:暗号化トンネル(TLS)またはパブリックインターネット接続。
- 負荷分散:トラフィックを複数のノードに分散させる経路。
📐 現実を考慮した設計
デプロイメント図は、実際のインフラストラクチャを反映している場合にのみ有用です。現実を考慮した設計には、コード自体の外側に存在する制約を考慮する必要があります。
1. 環境の整合性
最も一般的な失敗の一つは、開発環境と本番環境が著しく異なる場合に発生します。図は環境を明確に区別すべきです。
- 開発:最小限のノード、共有リソース、緩和されたセキュリティ。
- ステージング:最終テストのために本番のサイズと構成を模倣します。
- 本番:高可用性、厳格なセキュリティ、冗長な経路。
2. ネットワークトポロジ
物理的な場所がネットワークの遅延とコストを決定します。図には、ノードが互いに対してどこに位置しているかを示す必要があります。
- 単一リージョン:低遅延ですが、リージョンが障害を起こすと全体の停止リスクがあります。
- 複数リージョン:高い可用性と災害復旧が可能ですが、リージョン間呼び出しでは遅延が大きくなります。
- ハイブリッド:一部のコンポーネントはオンプレミス、他のコンポーネントはクラウド上にあります。ゲートウェイの慎重なマッピングが必要です。
3. セキュリティ境界
セキュリティは設計において後回しにされることがよくあります。図には信頼ゾーンを明確に区切る必要があります。
- DMZ(非武装地帯):バッファとして機能する公開サーバー。
- 内部ネットワーク:決して直接公開すべきではないバックエンドサービス。
- プライベートサブネット:インターネットへの直接アクセスから隔離されたデータベースノード。
🛠️ デプロイメントプロセスのワークフロー
図の作成は一度きりのイベントではありません。設計と運用を一致させる継続的なワークフローの一部です。
ステップ 1:既存資産の棚卸し
新しい経路を描く前に、現在存在するものをカタログ化します。これにより、インフラの重複やレガシーシステムとの競合を防ぎます。
- すべてのアクティブなサーバーとその役割をリストアップする。
- 既存のロードバランサーとその構成を特定する。
- 現在のネットワーク分割ルールを文書化する。
ステップ 2:新しい要件の定義
ビジネス要件に基づいて必要なものを決定します。これにはパフォーマンス指標、可用性目標、コンプライアンス要件が含まれます。
- スループット:1 秒間に処理しなければならないリクエスト数はどれくらいですか?
- 遅延:許容される応答時間は何ですか?
- コンプライアンス:データ所在地に関する法律を考慮する必要がありますか?
ステップ 3: コンポーネントをノードにマッピングする
ソフトウェアアーティファクトをハードウェアノードに配置します。依存関係が守られていることを確認してください。例えば、必要なランタイムライブラリを持たないノードに Web サーバーを配置してはいけません。
ステップ 4: 通信経路を検証する
データフローを追跡します。すべてのノードが必要なサービスにアクセスできますか?単一障害点はありますか?あるノードがダウンした場合、経路は完全に断たれてしまいますか?
⚠️ 避けるべき一般的な落とし穴
経験豊富なアーキテクトでも、インフラを可視化する際に間違いを犯すことがあります。これらの一般的な落とし穴への意識は、多くの時間とリソースを節約できます。
| 落とし穴 | 結果 | 緩和策 |
|---|---|---|
| 過度な単純化 | 隠れた依存関係やセキュリティの隙き漏れを見逃す。 | ファイアウォールルールと特定のプロトコルを含める。 |
| 静的な表現 | デプロイ後、図がすぐに陳腐化する。 | 図をインフラストラクチャ・アズ・コードのリポジトリにリンクする。 |
| スケーリングの無視 | クラスタの欠如により、負荷時にシステムがクラッシュする。 | ロードバランサーの背後に複数のインスタンスを描画する。 |
| 環境の混同 | 開発環境と本番環境間の設定エラー。 | 異なる環境には異なる形状または色を使用する。 |
| ネットワークの盲点 | レイテンシの問題や接続タイムアウト。 | 経路にプロトコルとレイテンシの見積もりを注釈する。 |
🤝 チーム間の協力
デプロイメント図はコミュニケーションツールです。開発、運用、セキュリティチーム間の共通言語として機能します。
開発者向け
開発者はコードがどこで実行されているかを理解し、効果的に問題をデバッグする必要があります。図は明確に以下を示すべきです:
- どのサービスがどのデータベースに依存しているか。
- ログ収集および監視エージェントが配置されている場所。
- 外部 API にアクセスする方法。
運用チーム向け
運用チームはハードウェアとネットワークを管理します。彼らは以下の点について明確さが必要です:
- リソース割り当て(CPU、RAM、ストレージ)。
- バックアップとリストアポイント。
- ネットワークポートとアクセス制御リスト。
セキュリティチーム向け
セキュリティチームは脆弱性監査を行います。この図は、以下の特定に役立ちます:
- 公開されたエンドポイント。
- 信頼境界を越えたデータフロー。
- 保存時および転送時の暗号化要件。
🔄 保守と進化
インフラは絶えず変化します。維持されていないデプロイメント図は負債となり、新規採用者を誤解させたり、移行中にデプロイメントの失敗を引き起こしたりする可能性があります。
図のバージョン管理
図をコードのように扱ってください。設定ファイルと一緒にバージョン管理システムに保存します。これにより、時間経過に伴う変更を追跡し、必要に応じて元に戻すことができます。
更新の自動化
可能であれば、インフラ定義から図を自動的に生成してください。これにより、視覚的な表現が常にシステムの実際の状態と一致することが保証されます。
定期的な監査
図の定期的な見直しをスケジュールしてください。以下の質問を行ってください:
- 文書化されていない新しいサービスが追加されましたか?
- 廃止されたコンポーネントがまだリストされていますか?
- ネットワークパスは依然としてセキュリティポリシーと一致していますか?
✅ ベストプラクティスチェックリスト
このチェックリストを使用して、デプロイメント図が堅牢で有用であることを確認してください。
- 標準記号を使用する:ノードとアーティファクトには UML 標準に従い、普遍的な理解を確保してください。
- 接続にラベルを付ける:接続線上には常にプロトコル(例:HTTPS、TCP)を明記してください。
- 関連するノードをグループ化する:コンパートメントを使用して、機能を基準にノードをグループ化してください(例:「フロントエンド」、「バックエンド」、「データレイヤー」)。
- クリティカルパスを強調する:優先度が高いまたはリスクの高い通信チャネルを示すために、太い線や色を使用します。
- 前提条件を文書化する:特定の設計判断がなされた理由を説明する注釈を追加します。
- 可読性を保つ:ごちゃごちゃにしない。図が大きすぎる場合は、複数のビューに分割する(例:「グローバルビュー」、「詳細ビュー」)。
🌐 より広範なアーキテクチャとの統合
デプロイメント図は孤立して存在するものではありません。それはより広範なシステムアーキテクチャに接続されています。
コンポーネント図との関係
コンポーネント図は内部構造を示しますが、デプロイメント図は外部配置を示します。最初の図のコンポーネントが、2番目の図のアーティファクトに正しくマッピングされていることを確認してください。
シーケンス図との関係
シーケンス図は相互作用のタイミングを示します。デプロイメント図はその相互作用の文脈を提供します。シーケンス図がネットワークを跨ぐ呼び出しを示している場合、デプロイメント図は物理的な経路を示すべきです。
🔒 設計におけるセキュリティの考慮事項
セキュリティは設計に組み込まれており、後から追加されるべきではありません。デプロイメント図はセキュリティ体制を可視化するための主要なツールです。
- 分離:機密性の高いサービスが、パブリックインターネットからアクセスできないノードに配置されていることを確認してください。
- 暗号化:機密データを運ぶすべての接続に、暗号化のインジケーターを付記します。
- 認証:フロー内で認証ゲートウェイがどこに配置されているかを文書化します。
- 監視:すべてのノードが、中央のロギングまたは監視サービスへの経路を持っていることを確認してください。
📈 スケーリング戦略
スケーリングを考慮した設計には、デプロイメント図に明確に現れる特定のパターンが必要です。
水平スケーリング
負荷増加に対応するためにノードを追加します。図には、ロードバランサーの背後に同じサービスの複数のインスタンスが表示されている必要があります。
垂直スケーリング
単一のノードのリソースを増加させます。図には、各ノードタイプのリソース制限(CPU/RAM)を記載する必要があります。
データベースのスケーリング
読み取り操作と書き込み操作を分離します。図には、プライマリデータベースノードとレプリカデータベースノードを区別して示す必要があります。
🏁 結びの言葉
設計とデプロイのギャップを埋めるには、規律と明確さが必要です。デプロイメント図は、アーキテクトとオペレーターの間の契約として機能します。精密に作成されれば、リスクを低減し、コミュニケーションを改善し、納品を加速します。
インフラの物理的な現実に焦点を当てることで、ソフトウェアが意図通りに動作することを保証できます。図を静的な描画ではなく、システムとともに進化していく動的な地図として捉えてください。このアプローチは、よりレジリエントで、安全で、保守しやすいソフトウェアアーキテクチャにつながります。
目標は図の完璧さではなく、理解の正確さであることを忘れないでください。これらの図は、対話を促進し、仮説を検証し、複雑なシステムの導入を導くために活用してください。

